第06章-Cookie与Session
第 06 章 Cookie 与 Session
HTTP 协议本身是无状态的,服务器默认无法区分两次请求是否来自同一个用户。Cookie 和 Session 就是为解决会话跟踪问题而生的两套技术:前者把状态保存在浏览器,后者把状态保存在服务器。
本章学习目标
- 理解 HTTP 无状态带来的问题及会话跟踪的基本思路
- 掌握 Cookie 的创建、下发、读取和属性配置
- 掌握 Session 的获取、存取、超时和销毁
- 理解 SessionID 的传递机制以及 Cookie 与 Session 的关系
- 能从存储位置、安全性、大小、生命周期等维度对比二者
- 完成三个上机实验
6.1 会话跟踪背景
6.1.1 HTTP 无状态
无状态指的是每一次请求之间相互独立,服务器处理当前请求时不会自动携带上一次请求的任何信息。对于单次访问这很简单,但完整业务往往需要多次请求协作:登录后访问个人中心、把商品加入购物车后再结算,服务器必须知道这些请求属于同一个用户。
6.1.2 解决思路
会话跟踪的核心机制可以概括为“给浏览器发一张编号牌”:
- 浏览器第一次访问时,服务器生成一个全局唯一的标识 ID
- 服务器把标识 ID 通过响应交给浏览器保存,同时在服务端记录该 ID 对应的状态数据
- 浏览器之后每次请求都自动带上这个标识
- 服务器凭标识找到之前保存的状态,完成用户识别
其中保存在浏览器侧、随请求自动携带的小型数据就是 Cookie;服务器侧以 ID 为键保存上下文数据的结构就是 Session。
6.2 Cookie 详解
6.2.1 什么是 Cookie
Cookie 是浏览器保存在本地的小型文本数据,由服务器通过响应头 Set-Cookie 下发,之后浏览器向同一域名发起请求时会自动在请求头 Cookie 中携带。
6.2.2 Cookie 的属性
| 属性 | 作用 | 说明 |
|---|---|---|
| Name | 键名 | 同一域名下唯一,不能含空格、分号等特殊字符 |
| Value | 值 | 只能存字符串,敏感数据应加密 |
| Max-Age | 存活秒数 | 正数为持久 Cookie;0 表示立即删除;负数表示会话 Cookie,关闭浏览器即失效 |
| Path | 生效路径 | 只有匹配该路径的请求才携带,设为 / 表示全站生效 |
| Domain | 生效域名 | 不设置时仅当前域名有效,设置点开头的域名可让子域名共享 |
| Secure | 安全标记 | 带该标记后只有 HTTPS 请求才会携带 |
| HttpOnly | 脚本隔离 | 带该标记后 JavaScript 无法读取,用于降低 XSS 窃取风险 |
| SameSite | 跨站策略 | Strict 完全禁止跨站携带,Lax 允许部分跳转,None 允许跨站但需配合 Secure |
6.2.3 Cookie 的局限
- 单个 Cookie 大小约 4KB,每个域名数量通常不超过 50 个,无法承载复杂数据
- 每次请求都会自动携带,增加流量开销
- HTTP 明文环境下内容可被抓包查看,敏感场景必须配合 HTTPS
- 数据保存在客户端,可能被用户查看或篡改,不能存放可信的安全凭证
6.2.4 中文与特殊字符处理
Cookie 值不建议直接放中文,需要先使用 URLEncoder 编码,读取时再用 URLDecoder 解码:
String encoded = URLEncoder.encode("张三", "UTF-8");
String decoded = URLDecoder.decode(encoded, "UTF-8");
6.3 Session 详解
6.3.1 什么是 Session
Session 是服务器为每个用户开辟的一块会话级存储空间,以 HttpSession 对象表示。真正的业务数据保存在服务器,浏览器只持有一个用来找到该对象的 SessionID。
6.3.2 工作机制
- 调用 request.getSession() 时,容器检查请求中是否携带有效 SessionID
- 有则找到对应的 Session 对象;没有则新建一个对象并生成唯一 SessionID
- 容器通过名为 JSESSIONID 的 Cookie 把 SessionID 下发给浏览器
- 浏览器后续请求自动携带该 Cookie,容器据此取回同一 Session
- 超时或主动销毁后,对象及其数据被清除
Session 数据本身从不离开服务器,网络上传递的只有 ID,这是它比 Cookie 安全的根本原因。
6.3.3 常用方法
| 方法 | 作用 |
|---|---|
| request.getSession() | 获取会话,不存在则新建 |
| request.getSession(false) | 只获取已存在的会话,不存在返回 null |
| setAttribute(name, value) | 存储数据,值可以是任意 Java 对象 |
| getAttribute(name) | 读取数据,返回 Object,需要强转 |
| removeAttribute(name) | 移除某个属性 |
| invalidate() | 销毁整个会话,退出登录时使用 |
| getId() | 获取 SessionID |
| setMaxInactiveInterval(秒) | 设置不活动超时时间 |
| getServletContext() | 获取所属应用上下文 |
6.3.4 生命周期
Session 有三种结束方式:
- 超时失效:用户长时间无操作,容器默认约 30 分钟后自动销毁,可在代码或 web.xml 中调整
- 手动失效:调用 invalidate 立即销毁
- 服务器停止:默认存放在内存中的 Session 会丢失,生产环境通常接入 Redis 做分布式会话
注意关闭浏览器并不会立刻销毁服务器上的 Session,只是浏览器侧保存 SessionID 的会话 Cookie 没了,服务器上的对象要等超时才回收。
6.3.5 Cookie 被禁用时
Session 默认依赖 Cookie 传递 ID。如果浏览器禁用 Cookie,可以使用 URL 重写把 ID 拼在地址上:
String url = response.encodeURL("/user/center");
容器会在 URL 后追加 JSESSIONID 参数。这种方式体验差且容易泄露 ID,实际开发中很少使用。
6.4 Cookie 与 Session 对比
| 对比维度 | Cookie | Session |
|---|---|---|
| 存储位置 | 浏览器本地 | 服务器内存或外部存储 |
| 安全性 | 数据可被查看、篡改,需自行加密 | 数据不离开服务器,仅传递 ID |
| 容量与类型 | 约 4KB,只能存字符串 | 可存任意对象,容量受服务器资源约束 |
| 网络传输 | 每次请求携带全部 Cookie 内容 | 只传 SessionID |
| 生命周期 | 会话 Cookie 或按 Max-Age 持久化 | 超时、invalidate 或服务器停止 |
| 服务器压力 | 不占服务器资源 | 高并发下大量对象占用内存 |
| 典型场景 | 主题、语言偏好、记住账号等非敏感小数据 | 登录状态、权限、购物车等敏感会话数据 |
二者不是互斥关系:Session 本身就依赖 Cookie 传递 SessionID,实际项目中经常同时使用。
6.5 上机实操
实验一:Cookie 写入与读取
实验目的:掌握 Cookie 下发、请求携带和中文编解码。
第一步,编写 SetCookieServlet:
package com.iooi.servlet;

import jakarta.servlet.annotation.WebServlet;
import jakarta.servlet.http.Cookie;
import jakarta.servlet.http.HttpServlet;
import jakarta.servlet.http.HttpServletRequest;
import jakarta.servlet.http.HttpServletResponse;

import java.io.IOException;
import java.net.URLEncoder;

@WebServlet("/setCookie")
public class SetCookieServlet extends HttpServlet {
e
    @Override
    protected void doGet(HttpServletRequest request, HttpServletResponse response)
            throws IOException {
        // 设置响应输出编码,防止页面中文乱码
        response.setContentType("text/html;charset=UTF-8");

        // 创建Cookie对象:key=username,value=URLEncoder编码后的"张三"
        // Cookie本身不支持中文,中文必须URLEncoder编码,读取的时候再URLDecoder解码
        Cookie cookie = new Cookie("username", URLEncoder.encode("张三", "UTF-8"));
        // 设置Cookie存活时间:单位秒,7天
        cookie.setMaxAge(60 * 60 * 24 * 7);
        // 设置访问路径:/ 代表整个项目下所有路径都能带上这个cookie
        cookie.setPath("/");

        // 把Cookie通过响应头发给浏览器,浏览器会自动保存
        response.addCookie(cookie);
        // 给浏览器返回文字提示
        response.getWriter().write("Cookie 已写入,有效期 7 天");
    }
}
第二步,编写 GetCookieServlet:
package com.iooi.servlet;

import jakarta.servlet.annotation.WebServlet;
import jakarta.servlet.http.Cookie;
import jakarta.servlet.http.HttpServlet;
import jakarta.servlet.http.HttpServletRequest;
import jakarta.servlet.http.HttpServletResponse;

import java.io.IOException;
import java.net.URLDecoder;

// 访问路径:/getCookie
@WebServlet("/getCookie")
public class GetCookieServlet extends HttpServlet {

    @Override
    protected void doGet(HttpServletRequest request, HttpServletResponse response)
            throws IOException {
        // 设置响应的编码,防止页面中文乱码
        response.setContentType("text/html;charset=UTF-8");

        // 从请求里拿到浏览器带过来的全部Cookie数组
        Cookie[] cookies = request.getCookies();
        String username = null;

        // 判断:cookies有可能是null(浏览器没带任何Cookie),不判断会空指针
        if (cookies != null) {
            // 循环遍历所有Cookie
            for (Cookie cookie : cookies) {
                // 找到名字为 username 的Cookie
                if ("username".equals(cookie.getName())) {
                    // 解码:之前setCookie的时候用URLEncoder编码了中文,这里要解码还原
                    username = URLDecoder.decode(cookie.getValue(), "UTF-8");
                    break; // 找到了,直接跳出循环,不用继续遍历
                }
            }
        }

        // 判断是否拿到了
        if (username != null) {
            response.getWriter().write("读取到 Cookie:username=" + username);
        } else {
            response.getWriter().write("未找到 username,先访问 setCookie");
        }
    }
}
第三步,先访问 setCookie 再访问 getCookie。
预期结果:
Cookie 已写入,有效期 7 天
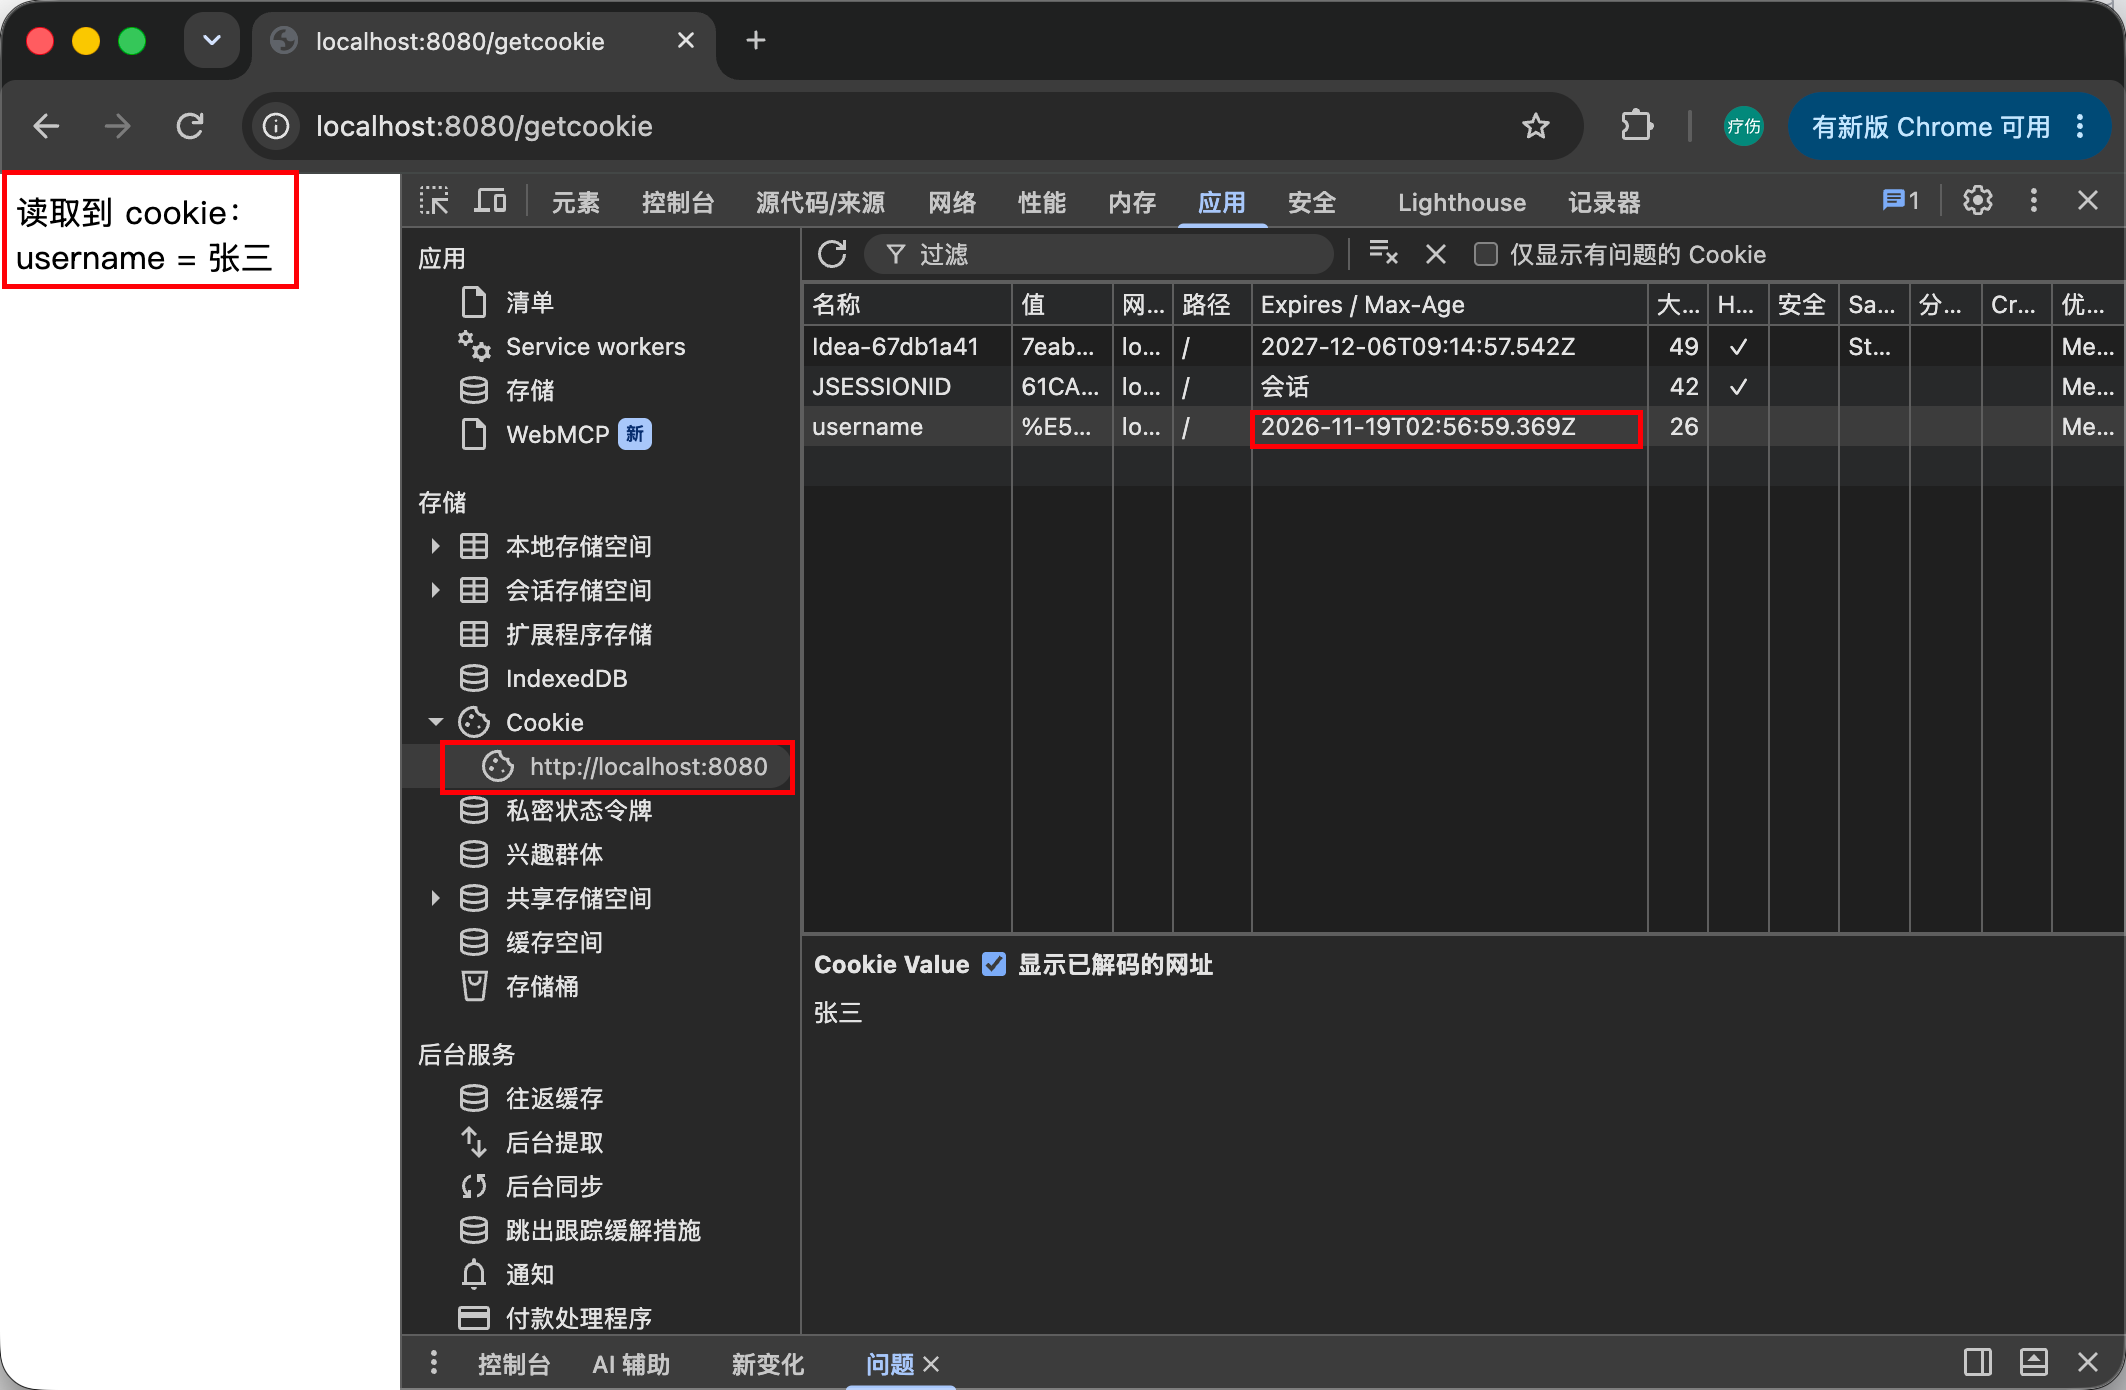
读取到 Cookie:username=张三
在浏览器开发者工具的 Application、Cookies 面板中可以看到 username 一条记录,Expires 为七天后的时间。
实验二:Session 存取与 SessionID 观察
实验目的:验证会话数据跨请求共享以及 SessionID 的稳定性。
第一步,编写 SetSessionServlet:
package com.iooi.servlet;

import jakarta.servlet.annotation.WebServlet;
import jakarta.servlet.http.HttpServlet;
import jakarta.servlet.http.HttpServletRequest;
import jakarta.servlet.http.HttpServletResponse;
import jakarta.servlet.http.HttpSession;

import java.io.IOException;

@WebServlet("/setSession")
public class SetSessionServlet extends HttpServlet {

    @Override
    protected void doGet(HttpServletRequest request, HttpServletResponse response)
            throws IOException {
        response.setContentType("text/html;charset=UTF-8");

        HttpSession session = request.getSession();
        session.setAttribute("username", "张三");
        session.setAttribute("age", 20);

        response.getWriter().write("Session 已写入,ID:" + session.getId());
    }
}
第二步,编写 GetSessionServlet:
package com.iooi.servlet;

import jakarta.servlet.annotation.WebServlet;
import jakarta.servlet.http.HttpServlet;
import jakarta.servlet.http.HttpServletRequest;
import jakarta.servlet.http.HttpServletResponse;
import jakarta.servlet.http.HttpSession;

import java.io.IOException;

@WebServlet("/getSession")
public class GetSessionServlet extends HttpServlet {

    @Override
    protected void doGet(HttpServletRequest request, HttpServletResponse response)
            throws IOException {
        response.setContentType("text/html;charset=UTF-8");

        HttpSession session = request.getSession(false);
        if (session == null) {
            response.getWriter().write("没有可用 Session,先访问 setSession");
            return;
        }

        String username = (String) session.getAttribute("username");
        Integer age = (Integer) session.getAttribute("age");

        response.getWriter().write("username=" + username + ",age=" + age
                + "<br>SessionID=" + session.getId());
    }
}
第三步,先访问 setSession 再访问 getSession,对照两个页面的 ID。
预期结果:
- 两次页面显示的 SessionID 完全相同
- getSession 页面输出 username=张三,age=20
- 开发者工具中可以看到名为 JSESSIONID 的 Cookie,浏览器正是靠它找到服务器上的对象
实验三:退出登录销毁会话
实验目的:掌握 invalidate 的效果。
编写 LogoutServlet:
package com.iooi.servlet;

import jakarta.servlet.annotation.WebServlet;
import jakarta.servlet.http.HttpServlet;
import jakarta.servlet.http.HttpServletRequest;
import jakarta.servlet.http.HttpServletResponse;

import java.io.IOException;

@WebServlet("/logout")
public class LogoutServlet extends HttpServlet {

    @Override
    protected void doGet(HttpServletRequest request, HttpServletResponse response)
            throws IOException {
        request.getSession().invalidate();
        response.setContentType("text/html;charset=UTF-8");
        response.getWriter().write("已退出登录");
    }
}
验证步骤:
- 先访问 setSession 建立会话
- 访问 logout,再访问 getSession
预期结果:getSession 输出“没有可用 Session”,说明原对象已被销毁;再次访问业务页面时容器会分配一个新的 SessionID。
6.6 常见问题排查
| 现象 | 原因 | 解决方式 |
|---|---|---|
| Cookie 中文乱码 | 未做 URL 编解码 | 写入 URLEncoder,读取 URLDecoder |
| 刷新后 Session 像新的一样 | 未携带 JSESSIONID 或 Cookie 被禁用 | 检查 Cookie 面板,必要时 URL 重写 |
| getAttribute 报空指针 | 属性不存在或会话已销毁 | 先判空再强转 |
| 关闭浏览器后状态丢失 | 会话 Cookie 随浏览器清除 | 需要保持登录时改用持久 Cookie 或 token |
| 多人登录数据互相串 | 把用户数据错放进 ServletContext | 用户级数据放 Session |
6.7 本章小结
- Cookie 是浏览器侧的小型字符串存储,Session 是服务器侧的会话对象
- Session 通过 Cookie 中的 JSESSIONID 关联浏览器,真实数据不出服务器
- Cookie 适合非敏感小数据,Session 适合登录状态和敏感会话数据
- 会话可通过超时、invalidate 结束,分布式环境下通常迁移到 Redis
- 三个实验分别覆盖了 Cookie 读写、Session 存取和会话销毁
下一章将学习在请求到达 Servlet 之前进行统一拦截处理的 Filter 过滤器。