
7
0
0
1.4 telnet
Telnet 用于远程登录,实现对本地或远端网络设备的配置、监控与维护。当网络存在多台待管理设备时,不必逐个连接终端本地调试,可在一台设备上通过 Telnet 统一管理多台设备;对于异地设备,也能借助 Telnet 远程维护,提升运维操作灵活性。
实验
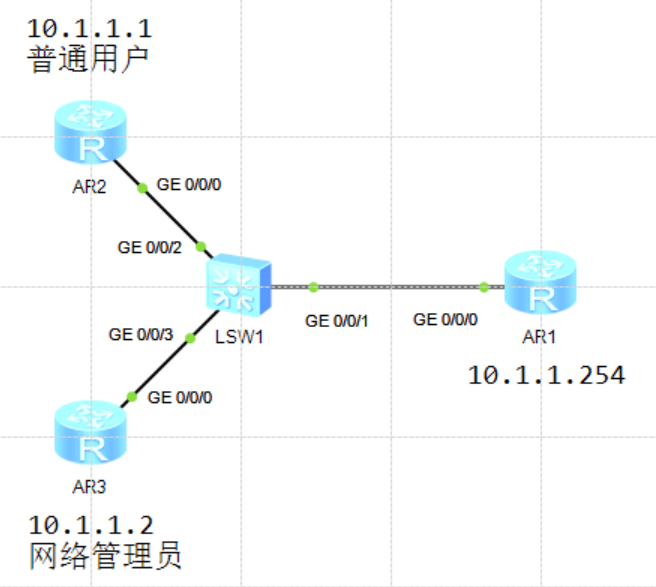
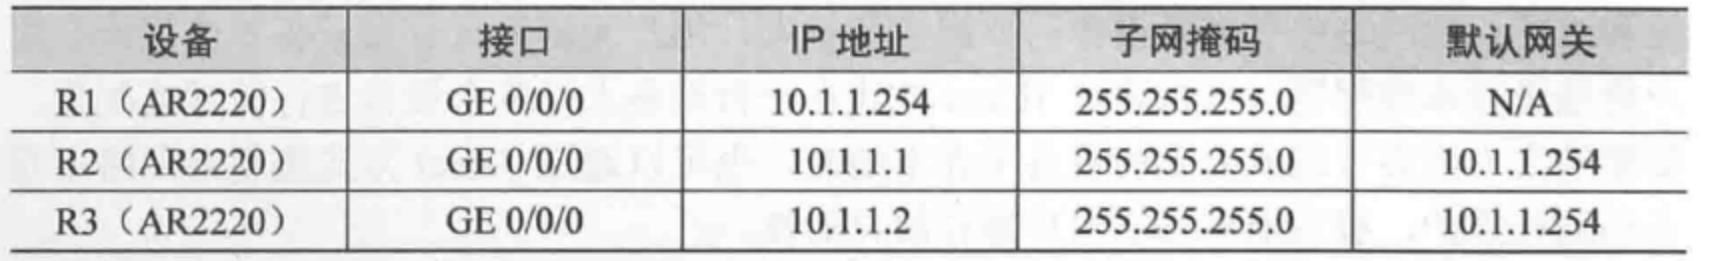
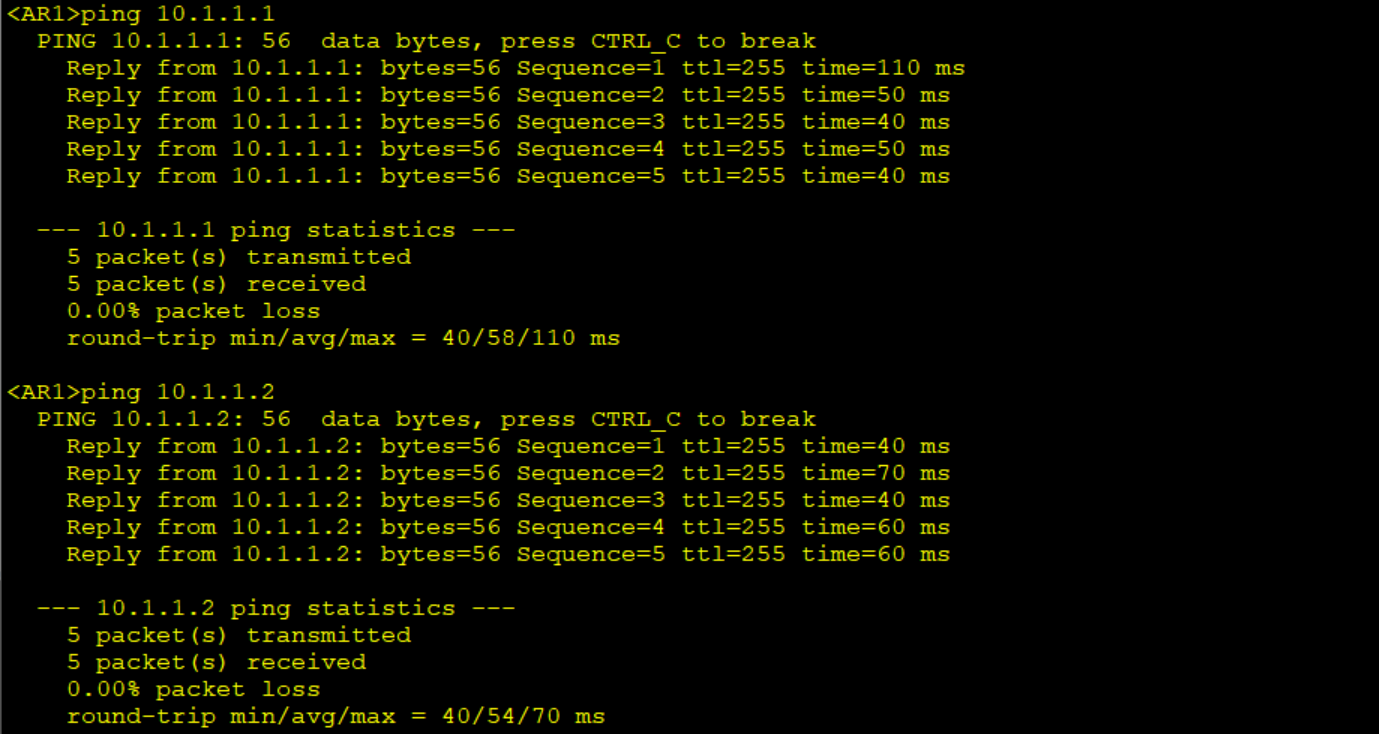
一、检验连通性
二、配置使用密码登录 telnet
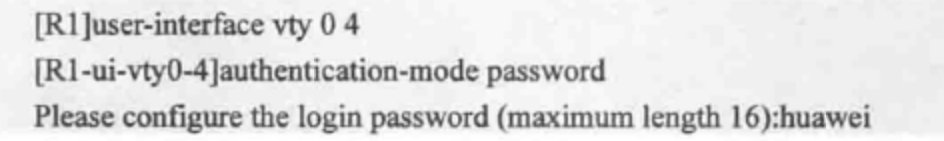
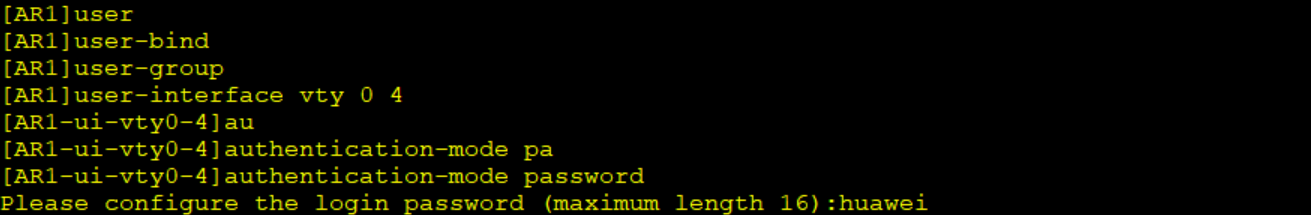
在 AR2、AR3 通过密码方式登录 telnet
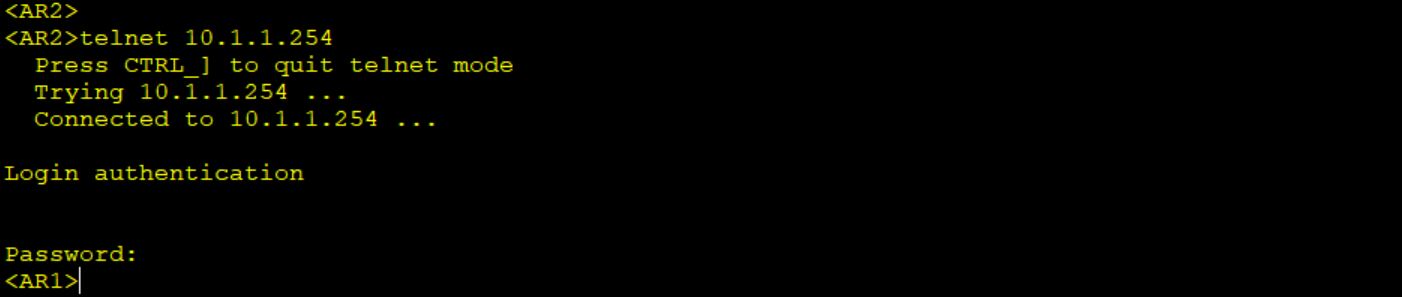
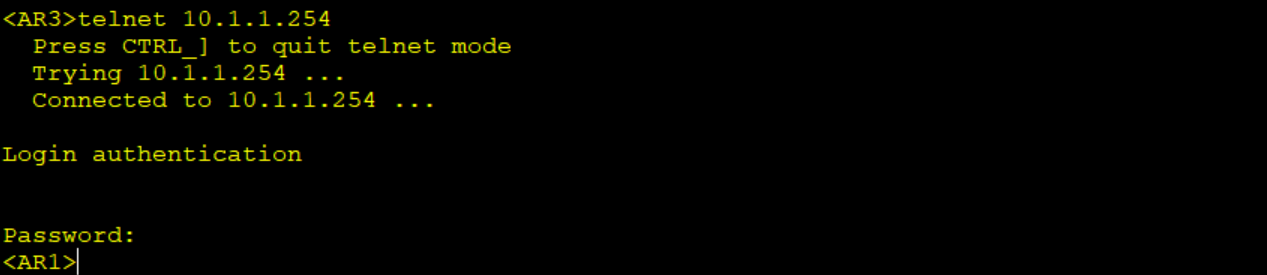
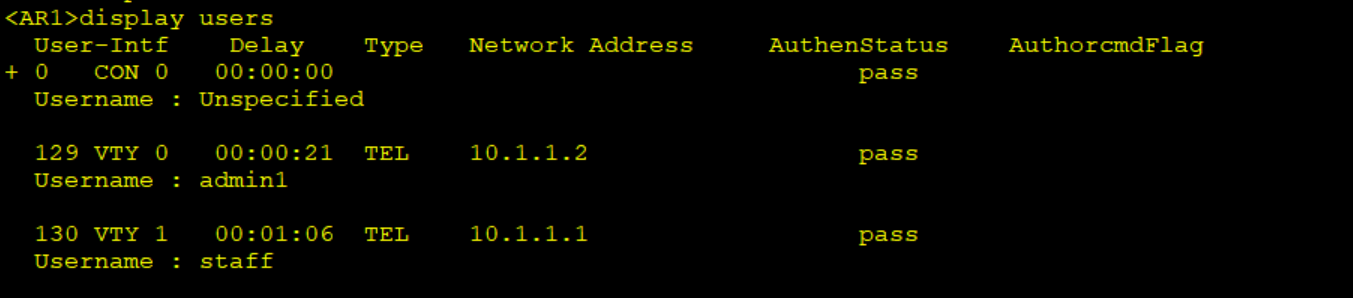
在 AR1 中通过display users命令查看已经登录的用户信息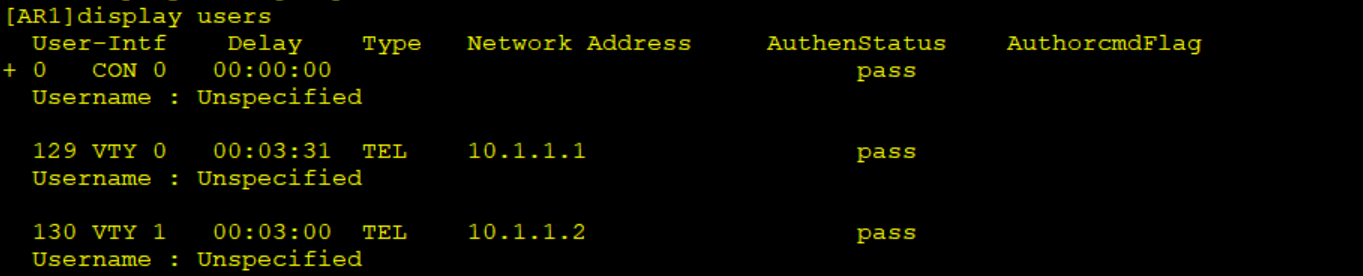
三、为不同用户授予不同的权限
| 级别 | 等级名称 | 权限说明 | 可执行命令 |
|---|---|---|---|
| 0 | 参观级(Visit) | 最低权限,不能查看配置,不能修改任何配置 | ping、tracert、display version 少量基础查看命令 |
| 1 | 监控级(Monitor) | 只能查看设备状态、查看配置,不能修改配置 | 所有 display 查看类命令 + 0 级全部命令 |
| 2 | 配置级(System) | 可进入系统视图,修改业务配置,不能管理设备文件 / 用户、不能重启设备 | 接口、VLAN、路由等业务配置命令 + 1、0 级命令 |
| 3 | 管理级(Manage) | 最高完全权限,所有命令都能执行 | 包含全部级别命令:修改配置、创建账号、保存配置、重启设备、删除文件等 |
在 AR1 上配置 telnet 的用户级别为 1(监控级)。
[R1]user-interface vty 0 4
[R1-ui-vty0-4]authentication-mode password
[R1-ui-vty0-4]set authentication password cipher huawei
[R1-ui-vty0-4]user privilege level 1
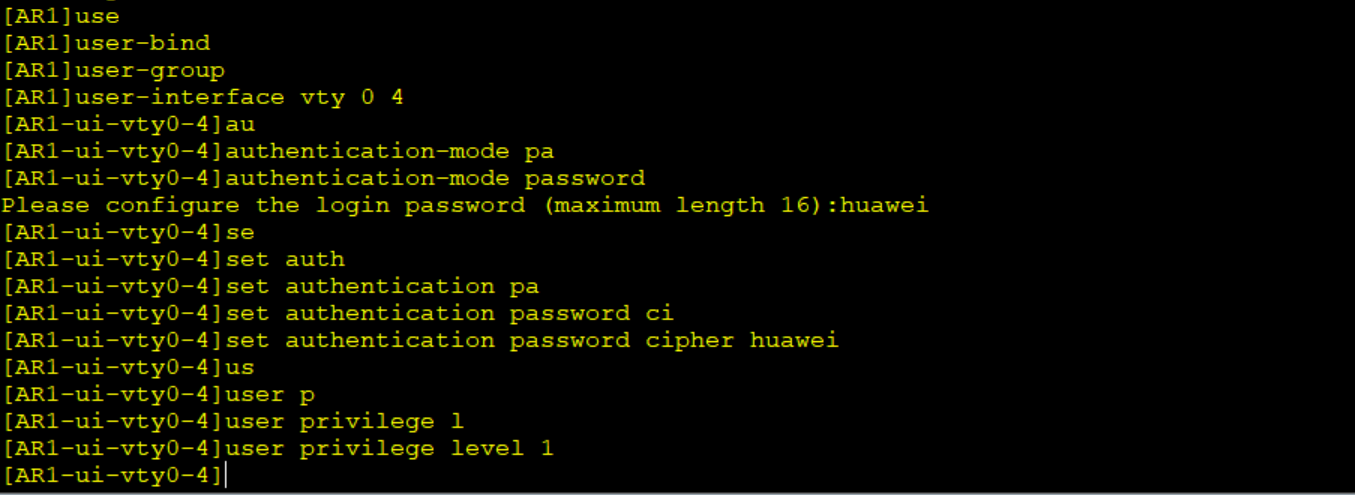
配置完后,在 AR2 通过 telnet 连接 AR1
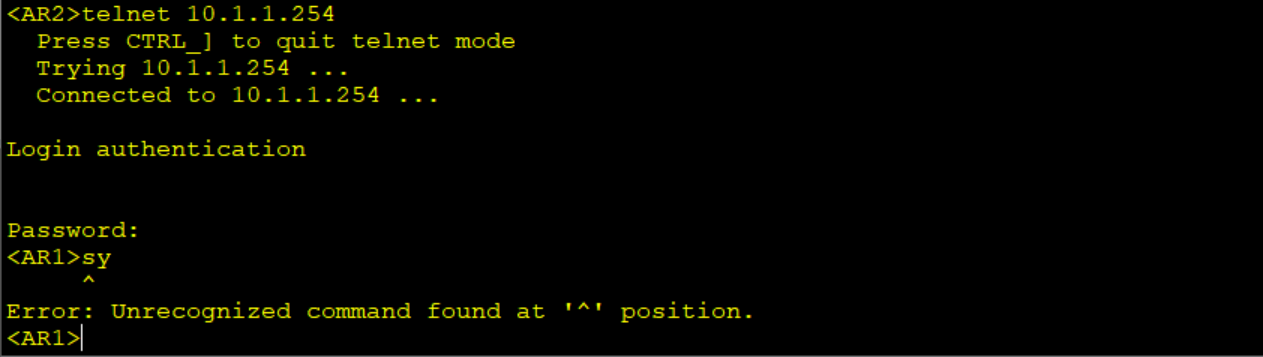
可以看到,输入正确的账号密码就可以连接到 AR1 的用户视图,但试图进入系统试图被拒绝了
四、AAA 认证
多个账号,每个账号独立密码 + 独立权限
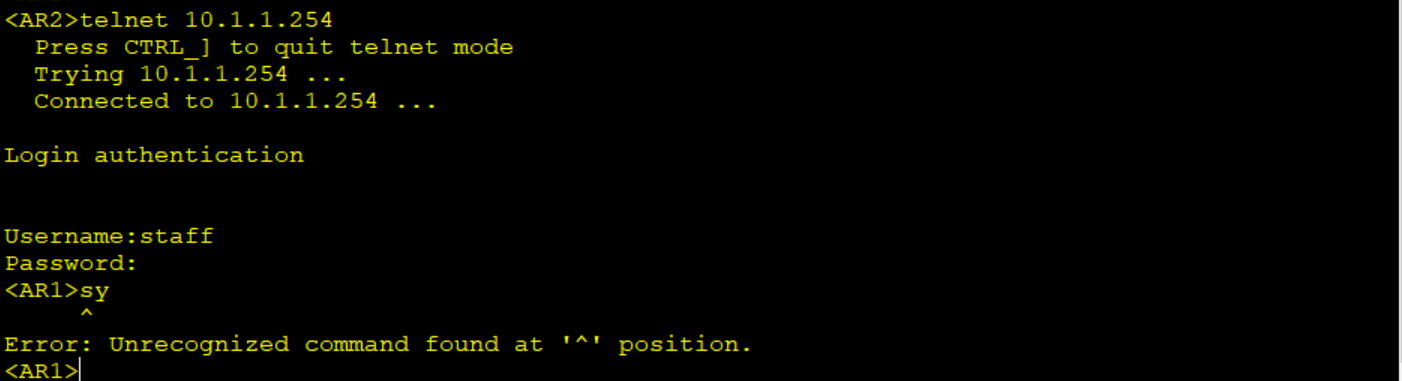
- 员工账号:level1 监控,只能看,不能改配置
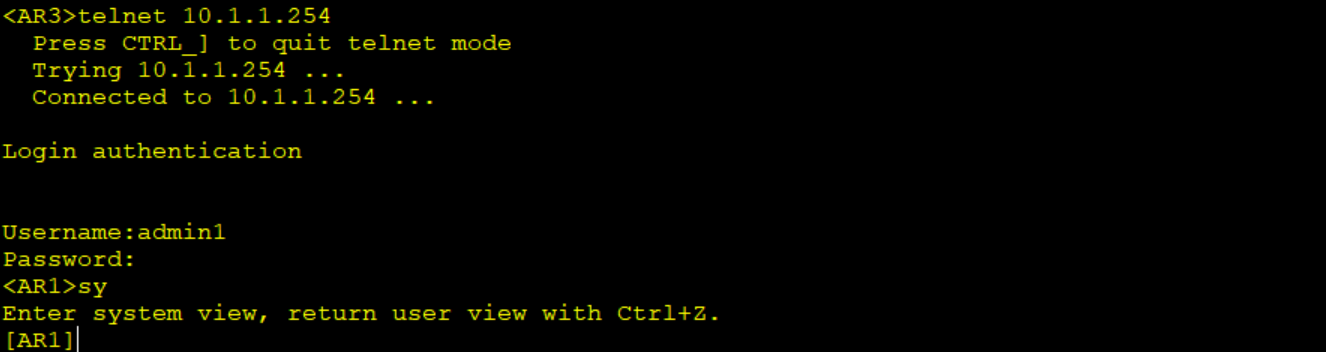
- 管理员账号:level3 管理,全部权限,可以修改、保存、重启
system-view
telnet server enable          # 开启telnet服务
aaa                           # 进入AAA视图
# 创建普通员工账号
local-user staff password cipher staff@123
local-user staff service-type telnet
local-user staff privilege level 1
# 创建管理员账号
local-user admin1 password cipher admin@123
local-user admin1 service-type telnet
local-user admin1 privilege level 3
quit
# 配置VTY线路
user-interface vty 0 4
authentication-mode aaa       # 认证模式改为aaa,代表登录需要用户名+密码
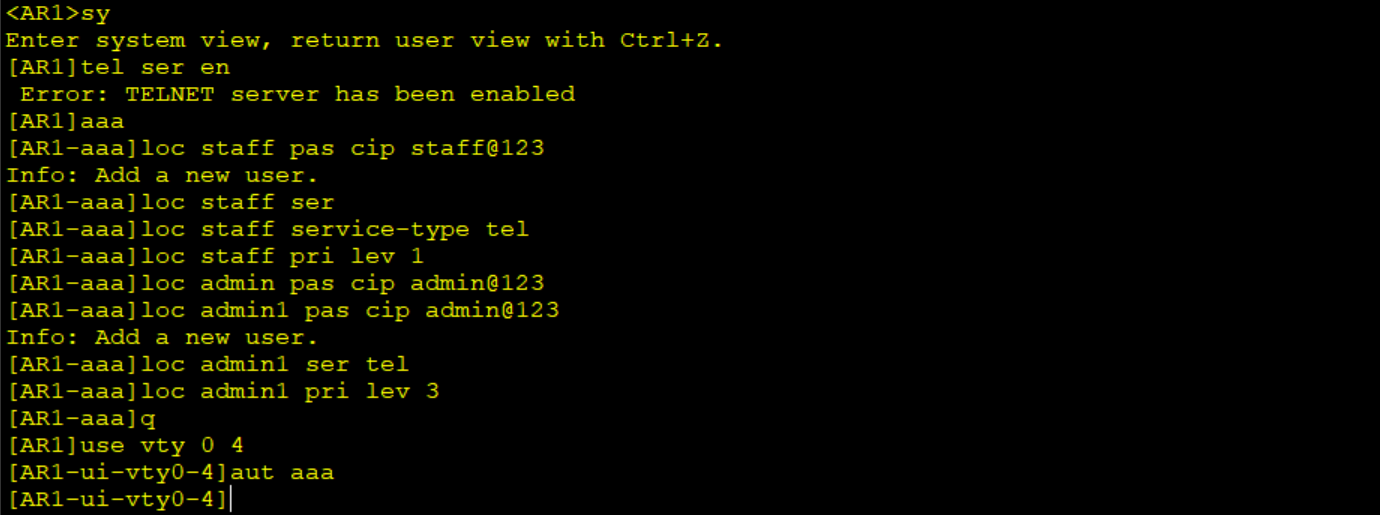
将 AR3 模拟成管理员设备连接 AR1
将 AR2 模拟成用户设备连接 AR1
思考
问题 1:Telnet 是基于 TCP 协议还是 UDP 协议的应用?为什么?
Telnet 基于 TCP 协议,端口号 TCP 23。原因:Telnet 远程登录需要可靠、有序的双向交互(输入命令、设备返回结果,不能丢包、乱序)。TCP 是面向连接、可靠传输协议,可以保证命令和回显数据完整、有序送达;UDP 是无连接、不可靠的,不适合远程交互式登录。
问题 2:Telnet 应用安全吗?为什么?
不安全。原因:Telnet 在网络上明文传输所有数据,包括用户名、密码、配置命令。一旦网络抓包,攻击者可以直接获取账号密码,从而控制设备。
[!NOTE]
生产环境一般用 SSH 替代 Telnet,SSH 会对传输数据加密。